情報は、DTSグループの事業活動とお客様からの信頼を支える重要な資産です。DTSグループは、情報セキュリティ基本方針のもと、グループ会社やビジネスパートナーと連携し、情報資産の適切な管理に取り組んでいます。管理体制の整備や教育・訓練などによる平時の予防に加え、セキュリティインシデント発生時の迅速な対応と再発防止まで、一貫した情報セキュリティ管理を推進しています。
基本的な考え方
DTSは、大切な情報資産を守り、お客様をはじめとする全てのステークホルダーの信頼に応えるため、情報セキュリティ基本方針を定めています。
情報セキュリティの推進体制
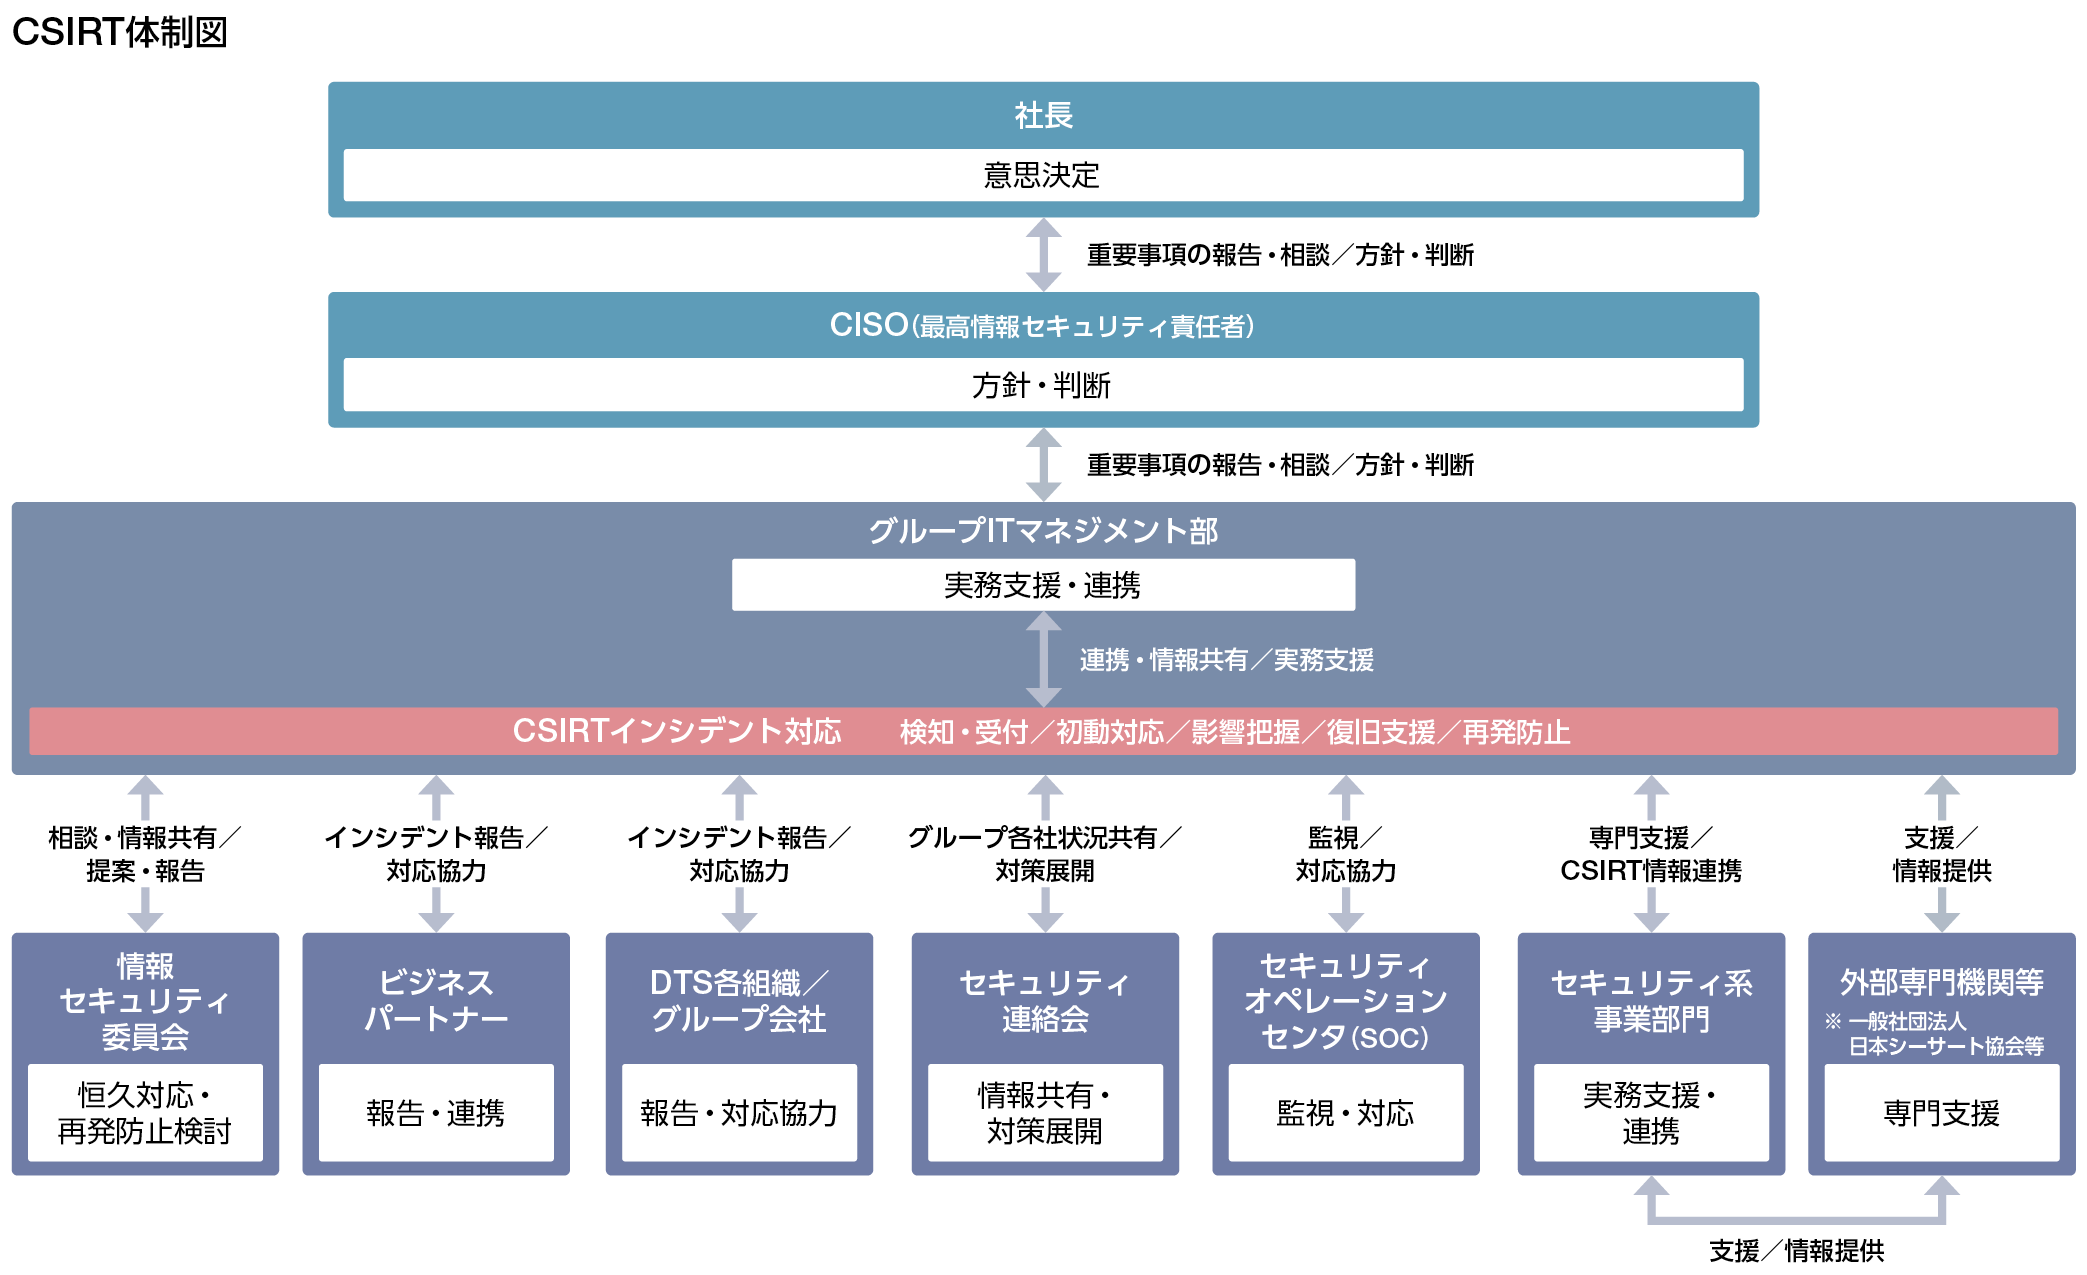
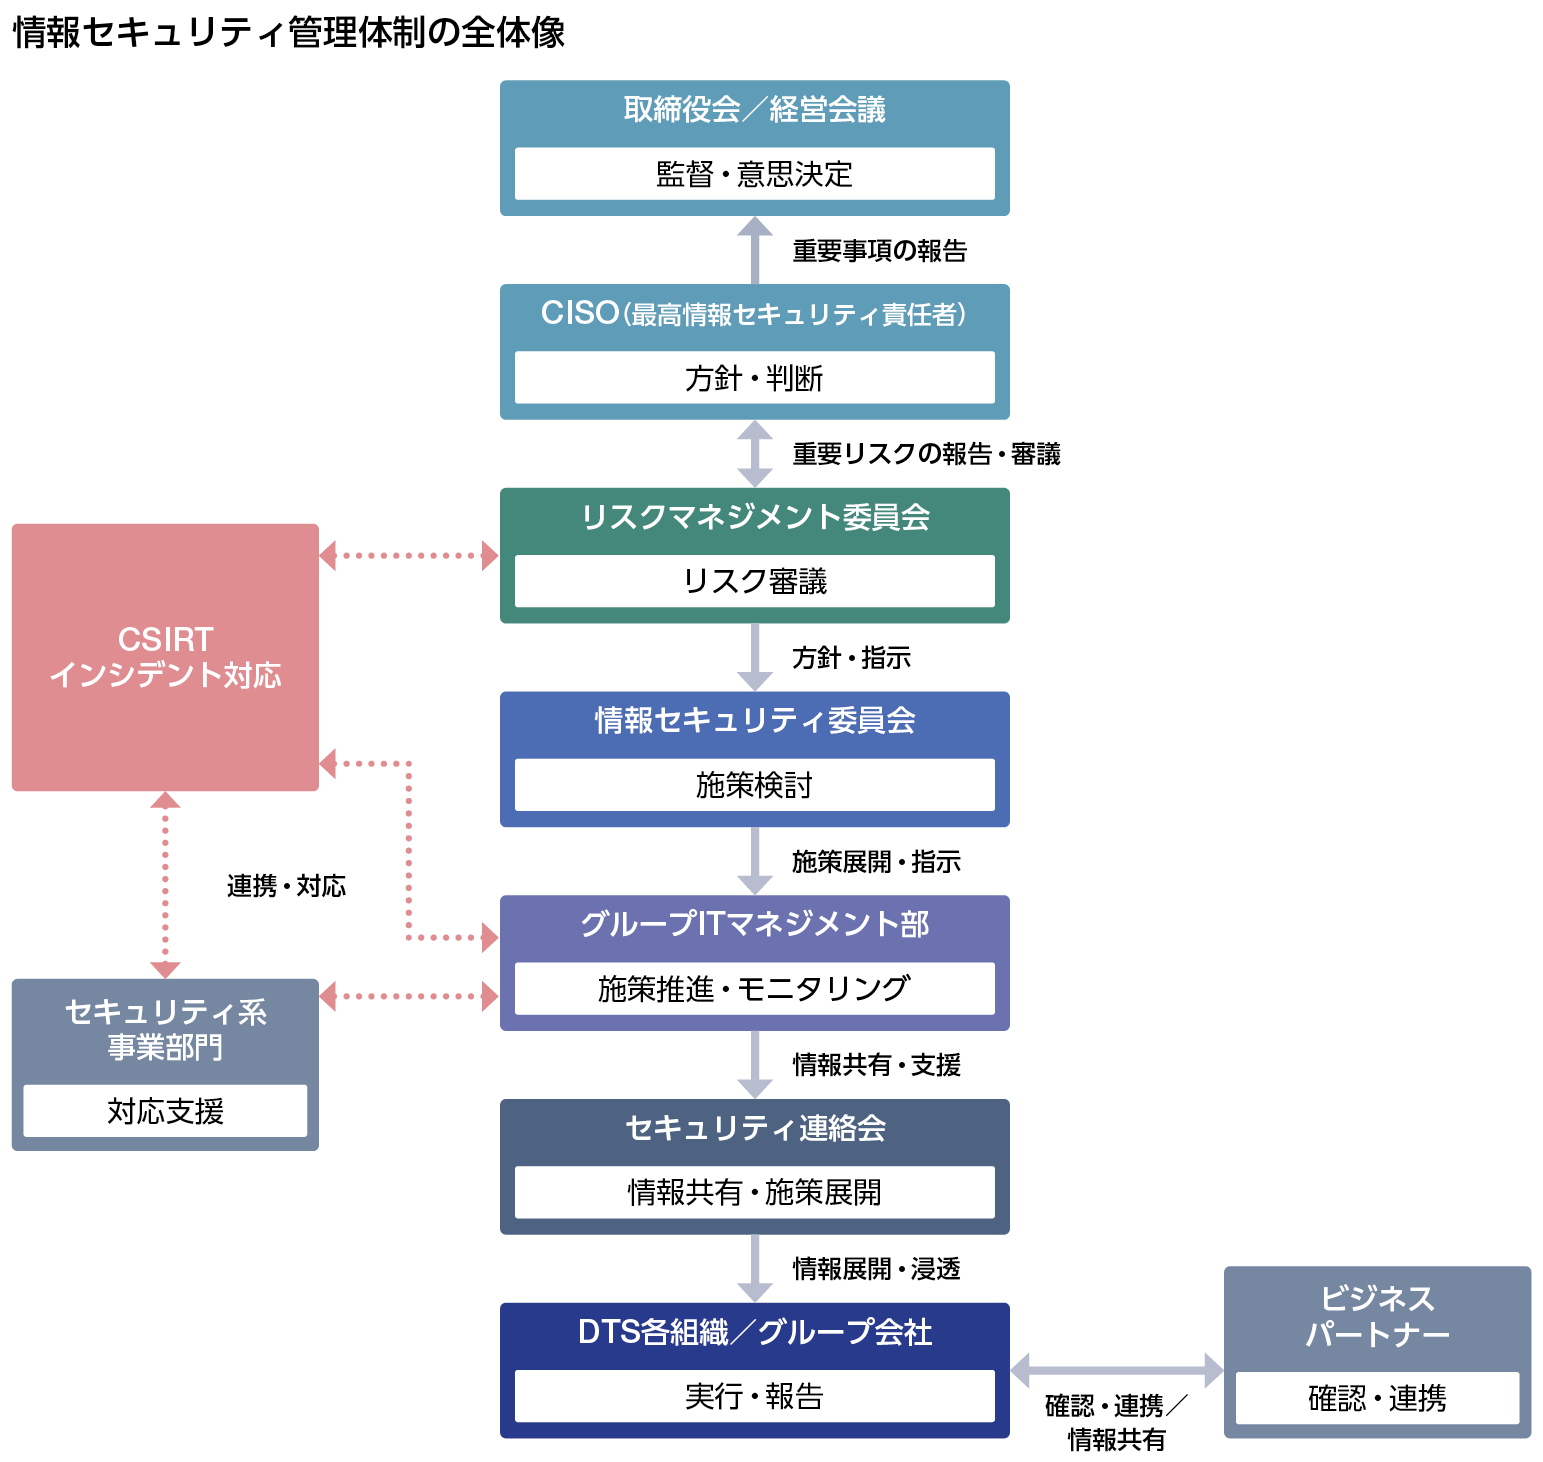
当社では、CISOのもと、グループITマネジメント部を中心に、各組織・グループ会社と連携して情報セキュリティ管理を推進しています。また、セキュリティインシデントへの対応を担うCSIRTを設置し、平時から発生時まで組織横断で対応する体制を整備しています。
- 統括・推進
CISOのもと、グループITマネジメント部が情報セキュリティ施策の推進と実施状況のモニタリングを担います。
- 検討・情報共有
リスクマネジメント委員会、情報セキュリティ委員会、セキュリティ連絡会が、それぞれの役割に基づきリスクの審議、対応施策の検討、グループ内情報共有を行います。
- 実行・連携
DTSの各組織・グループ会社が施策を実行し、業務内容に応じてビジネスパートナーとも情報共有や必要な確認を行います。
日常業務における取り組み
当社では、情報セキュリティに関する方針やルールを日常業務へ展開し、教育・訓練、実施状況の確認、業務委託時の管理などを通じて、情報セキュリティの実効性向上に取り組んでいます。
- グループ・ビジネスパートナーを含む管理
情報セキュリティに関する方針やルールを各組織・グループ会社へ展開し、実施状況を継続的に確認しています。また、業務に関わるビジネスパートナーとも必要な情報やルールを共有し、適切な情報管理を行い、サプライチェーン全体での情報セキュリティ水準向上に取り組んでいます。
- 教育・啓発
役員・社員およびDTSのプロジェクトに従事するビジネスパートナー等を対象に、情報セキュリティの重要性や日常業務における情報管理、サプライチェーンに起因するセキュリティリスクへの理解および委託元・委託先それぞれの立場で求められる対応、サイバー攻撃やインシデントへの対応などについて、継続的な教育・啓発を行っています。
- 業務委託時の確認
業務内容、取り扱う情報、作業環境等に応じて、契約やチェックシート等により必要な情報セキュリティ管理を確認しています。また、個人情報を含む業務を外部へ委託する場合には、契約等に基づき必要な安全管理措置を定めています。
情報・サービスの特性に応じた管理
当社では、取り扱う情報や提供するサービスの特性に応じて、各種マネジメントシステムや基準に基づく管理を行っています。認証・準拠の対象業務、登録組織、適用規格等の詳細は、それぞれのページでご確認いただけます。

- 情報資産(ISMS/ISMSクラウドセキュリティ)
お客様からお預かりする情報資産を適切に管理し、予防措置、教育・訓練、問題発生時の対応、継続的な改善を行っています。
- 個人情報保護/プライバシーマーク
個人情報を適切に取り扱うため、取得・利用・提供、安全管理、委託先管理、苦情・相談への対応などを行い、継続的な改善に取り組んでいます。

- ITサービスマネジメントシステム(ITSMS)
ITサービスの安定的な提供に向けて、情報資産の適切な運用・保護に留意しながら、サービス品質の継続的な維持・向上に取り組んでいます。
- カード情報
クレジットカード情報を取り扱うBPO業務において、PCI DSSに基づく安全管理を行っています。
インシデントへの備えと対応
DTSグループでは、セキュリティインシデントの未然防止と早期発見に取り組むとともに、発生時にはCSIRTを中心に関係部門が連携し、影響の最小化と早期復旧を図ります。また、発生原因や対応を検証し、再発防止と継続的な改善につなげています。
- 平時の備え
脅威情報や脆弱性情報を収集し、当社のシステムやサービスへの影響を確認します。必要に応じて関係部門への注意喚起を行うとともに、Webサイト等の脆弱性診断を通じて、インシデントの未然防止と早期発見に取り組みます。
- 発生時の対応
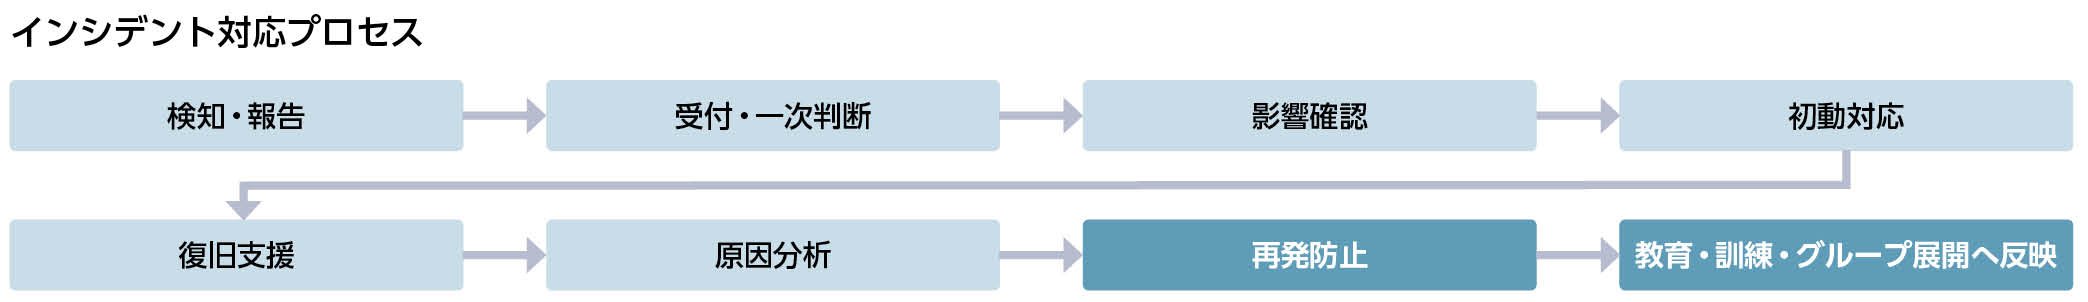
報告・検知された事象について影響範囲や重要度を確認し、関係部門と連携しながら初動対応、復旧支援、再発防止策の整理を進めます。必要に応じてCISOや関係部門へ速やかに共有し、事業活動や顧客への影響の最小化を図ります。また、恒久対応や再発防止策の検討が必要な場合には、情報セキュリティ委員会等と連携し、社内対策の整理につなげます。
- 再発防止・改善
発生原因や対応上の課題を確認し、再発防止策を整理します。得られた知見は、教育・訓練、対応手順、運用ルールの見直しに反映し、グループ全体の情報セキュリティ水準向上につなげます。また、グループ各社への情報共有や対策展開が必要な場合には、セキュリティ連絡会等を通じて、同種インシデントの未然防止に取り組みます。
CSIRTを中心としたインシデント対応体制
CISOおよびグループITマネジメント部を中心に、DTS各組織・グループ会社、ビジネスパートナー、外部専門機関等がそれぞれの役割に応じて連携し、インシデントへの対応を行う体制を整備しています。